Endüstriyel Tesislerde Siber Güvenlik: OT, PLC ve SCADA Rehberi

Endüstriyel tesislerde siber güvenlik; PLC, SCADA, HMI, endüstriyel ağlar ve üretim verilerini yetkisiz erişime, değişikliğe ve kesintiye karşı korumayı amaçlayan teknik ve organizasyonel önlemler bütünüdür. Başarılı bir yaklaşım, üretimin sürekliliğini insan, çevre ve ekipman emniyetiyle birlikte ele alır. Başlangıç noktası ise sahadaki cihazları tanımak, IT ve OT arasındaki erişimleri sınırlandırmak ve geri dönüşü denenmiş bir kurtarma planı oluşturmaktır.
Üretim, bakım ve bilgi işlem ekipleri için başlangıç sorusu aynı: Kim, hangi sisteme, hangi amaçla erişiyor? Aşağıdaki adımlar bu soruyu ağdan kurtarma planına kadar izliyor.
NEREDEN BAŞLAMALI?
Dört başlıkta daha kontrollü bir tesis
Ağları ayırın
IT ve OT arasında yalnızca gerekli veri akışlarına izin verin.
Ağ güvenliğiErişimi sınırlayın
Bakım bağlantılarını kişiye, göreve ve süreye göre düzenleyin.
Uzaktan bakımDeğişikliği yönetin
Program, kullanıcı yetkisi ve sürüm değişikliklerini kayıt altında tutun.
PLC ve SCADAGeri dönüşü deneyin
Yedekleri, geri yükleme testi ve olay müdahale planıyla tamamlayın.
Kurtarma hazırlığıRehberdeki bölümlere göz atın
OT güvenliği nedir? IT ve OT güvenliği arasındaki farklar
OT güvenliği (Operational Technology Security), fiziksel süreçleri izleyen veya kontrol eden operasyonel teknoloji sistemlerinin korunmasıdır. Motorun çalışması, pompanın devreye girmesi, sıcaklığın düzenlenmesi veya enerji akışının izlenmesi bu süreçlere örnektir. Endüstriyel kontrol sistemleri (ICS), OT kapsamının önemli bir bölümünü oluşturur.
IT tarafında kurumsal uygulamalar ve bilgi varlıkları öne çıkarken OT tarafında dijital bir değişiklik fiziksel prosese yansıyabilir. Bu nedenle aynı güvenlik aracı, tarama yöntemi veya güncelleme takvimi her iki ortamda aynı şekilde uygulanamaz. NIST SP 800-82 Rev. 3, OT güvenliğini performans, güvenilirlik ve emniyet gereksinimleriyle birlikte değerlendirir.
| Konu | IT ortamı | OT ortamı |
|---|---|---|
| Korunan varlıklar | İş uygulamaları, kullanıcı cihazları ve kurumsal veriler | Kontrolörler, operatör istasyonları, saha cihazları ve proses verileri |
| Değişiklik etkisi | Hizmet ve veri erişimi etkilenebilir | Hizmetin yanında fiziksel proses de etkilenebilir |
| Güncelleme | Kurumsal değişiklik politikasıyla planlanır | Üretici uyumluluğu, proses testi ve bakım penceresi birlikte değerlendirilir |
| Başarı ölçütü | Gizlilik, bütünlük ve erişilebilirlik hedefleri | Aynı hedeflerin üretim sürekliliği ve emniyetle birlikte karşılanması |
Bu ayrım, IT ve OT ekiplerinin ayrı çalışması gerektiği anlamına gelmez. Örneğin bir uzaktan bakım hesabının açılması bilgi işlem, otomasyon ve üretim sorumlularının ortak kararı olmalıdır. Hesabın teknik olarak çalışması kadar hangi üretim hücresine erişebildiği ve ne zaman kapatılacağı da önemlidir.
Endüstriyel tesislerde başlıca siber güvenlik riskleri
Bir fabrikada risk yalnızca internete açık bir PLC’den kaynaklanmaz. Mühendislik bilgisayarı, tedarikçi bağlantısı, taşınabilir ortam veya yanlış tanımlanmış bir ağ kuralı da üretime uzanan bir erişim yolu oluşturabilir. Tesis değerlendirmesinde aşağıdaki durumları ayrı ayrı incelemek yararlıdır:
Bakım bağlantısı sürekli açık
Ortak hesaplar ve işi biten tedarikçi erişimleri sahada gereksiz erişim yolları bırakabilir.
Kişiye özel hesap, görevle sınırlı yetki ve onaylı süre kullanın. Uygun erişim ağ geçidinde MFA uygulayın.
Ofisten OT ağına geniş erişim
Ofis ağındaki bir cihazın kontrol sistemlerine ulaşabilmesi olayın etki alanını büyütebilir.
IT ve OT bölgelerini ayırın; yalnızca gerekçesi tanımlanmış bağlantılara izin verin.
Varsayılan veya ortak parola
Hesabın birden fazla kişi tarafından kullanılması, yapılan işlemin kime ait olduğunu belirsizleştirir.
Varsayılan parolaları değiştirin; ürüne uygun kişisel hesaplar ve rol yetkileri tanımlayın.
Takip edilmeyen sürümler
Firmware, runtime ve uygulama kütüphaneleri envanterde yoksa etkilenen bileşenleri belirlemek zorlaşır.
Sürümleri kaydedin. Üretici duyurularını takip edip güncellemeleri uyumluluk testi ve bakım planıyla yönetin.
Kayıt dışı program değişikliği
PLC programı, reçete veya alarm eşiğinde yapılan değişikliğin gerekçesi ve geri dönüşü bilinmeyebilir.
Onay, sürüm kaydı ve geri dönüş dosyası oluşturun; kritik değişiklikleri izleyin.
Yedek var, dönüş testi yok
Dosya mevcut olsa da gerekli yazılım, lisans veya yapılandırma eksik olabilir.
Uygun ortamda geri yüklemeyi deneyin. Kurtarma için gereken bağımlılıkları birlikte hazırlayın.
Riskleri sıralarken yalnızca teknik açığın önem derecesine bakmayın. Etkilenen prosesin emniyeti, cihazın erişilebilirliği, üretim üzerindeki etkisi ve mevcut koruma katmanları da önceliği değiştirir. Aynı kontrolör modeli iki farklı tesiste farklı müdahale önceliğine sahip olabilir.
Endüstriyel ağ güvenliği nasıl sağlanır?
1. OT varlık envanteri ve iletişim haritası oluşturun
Korunacak cihazları ve aralarındaki bağımlılıkları bilmeden doğru erişim kuralları yazmak zordur. CISA’nın OT varlık envanteri rehberi, varlıkların işlevine ve kritikliğine göre sınıflandırılmasını önerir. İlk kayıt için aşağıdaki alanları kullanabilirsiniz:
- Cihaz adı, konumu, üreticisi, modeli ve sorumlusu.
- IP adresi, bağlı olduğu ağ bölgesi ve haberleştiği sistemler.
- Firmware, işletim sistemi, runtime ve uygulama sürümü.
- Üretimdeki görevi ve kaybı halinde etkilenen proses.
- Uzaktan erişim yöntemi, son yedek ve destek durumu.
Envanteri saha ekibiyle doğrulayın. Eski veya hassas cihazlarda aktif taramanın etkisini önceden değerlendirin; mevcut proje dokümanları, switch kayıtları ve uygun pasif gözlem yöntemleriyle başlayın. Envanter, yeni bir cihaz devreye alındığında güncellenen işletme kaydı olmalıdır.
2. IT ve OT ağlarını kontrollü geçişlerle ayırın
Ağ segmentasyonu; ofis, üretim, bakım ve diğer işlevleri ayrı güvenlik bölgeleri halinde düzenlemeyi amaçlar. IT ile OT arasındaki veri alışverişi için endüstriyel DMZ gibi bir ara bölge kullanılabilir. CISA’nın öncelikli OT önlemleri de doğrudan internet erişiminin kaldırılmasını, güvenli uzaktan erişimi ve IT/OT segmentasyonunu birlikte ele alır.
Örneğin üretim raporlarının ofisten okunması, bütün ofis bilgisayarlarının PLC programlama portuna erişmesini gerektirmez. Önce gerekli veri akışını tanımlayın; ardından kaynak, hedef, yön, protokol ve iş gerekçesine göre izin verin. VLAN’lar ağları düzenlemeye yardımcı olur; bölgeler arasındaki güvenlik politikası ise uygun güvenlik duvarı veya erişim denetimiyle uygulanmalıdır.
BAĞLANTININ SINIRINI BELİRLEYİN
Ofis ile üretim arasında kontrollü geçiş
Raporlama ihtiyacı, tüm üretim ağına erişim gerektirmez.
Ofis uygulamaları
Raporlama kullanıcıları
İzin verilen veri akışları
Kontrollü servis erişimi
PLC · HMI · SCADA
Proses iletişimi
Her akış için: kaynak, hedef, yön, protokol ve iş gerekçesi tanımlanır.
3. Ağ kurallarını sahada doğrulayın
Bir kuralı kapatmadan önce hangi uygulamayı etkilediğini bilin. Kabul testinde operatör ekranı, alarm iletimi, zaman senkronizasyonu, veri toplama ve bakım erişimini kontrol edin. Gereksiz bağlantının engellendiğini göstermek kadar gerekli üretim iletişiminin devam ettiğini göstermek de önemlidir. Kuralın sahibi ve gözden geçirme tarihi kayıt altında tutulmalıdır.
PLC ve otomasyon sistemlerine güvenli uzaktan erişim
Uzaktan bakım, arızaya müdahaleyi kolaylaştırabilir; erişimin kapsamı ve süresi açıkça tanımlanmalıdır. PLC, HMI veya SCADA yönetim ekranını doğrudan internete açmak yerine kontrollü bir erişim yolu kurun. CISA’nın endüstriyel uzaktan erişim rehberi, bağlantı tasarımının kontrol sistemlerinin çalışma gereksinimleriyle birlikte değerlendirilmesini ele alır.
- Kişiye özel hesap: Tedarikçi veya bakım çalışanının işlemi kendi hesabıyla yapmasını sağlayın.
- Çok faktörlü doğrulama: Uygun erişim ağ geçidinde MFA kullanın; kontrolörün kendisinde bu özelliğin bulunduğunu varsaymayın.
- Sınırlı hedef: Yetkiyi ilgili makine ve bakım göreviyle sınırlandırın.
- Onaylı zaman aralığı: Bakım bağlantısını iş emriyle açın, süre sonunda kapatın.
- Kayıt ve sonlandırma: Oturumu ve değişikliği kaydedin; gerektiğinde bağlantıyı kesebilecek sorumluyu belirleyin.
VPN tek başına yeterli değildir. Tünel iletişimi korur; oturum açan hesabın bütün üretim ağına erişmesini kendiliğinden engellemez. Bağlantının arkasındaki yetkilendirme, uç cihazın güvenliği ve güvenlik duvarı kuralları ayrıca tasarlanmalıdır. Bakım bilgisayarıyla yapılan dosya aktarımı da aynı iş akışının parçasıdır.
PLC güvenliği ve SCADA güvenliği için temel adımlar
Kontrolörleri ihtiyaca göre sıkılaştırın
PLC güvenliği, devreye alma sırasında hangi servislerin gerçekten gerekli olduğunu belirlemekle başlar. Ürünün desteklediği yöntemlerle kullanıcı yetkilerini düzenleyin, varsayılan parolaları değiştirin ve kullanılmayan servisleri kapatın. Yönetim arayüzüne erişimi yetkili bakım istasyonlarıyla sınırlandırın. İki Ethernet portu bulunması tek başına güvenlik duvarı veya güvenli ağ ayrımı sağlandığı anlamına gelmez; portların çalışma modu ve yönlendirme davranışı doğrulanmalıdır.
PLC programı değişikliklerinde sürüm kaydı, onay ve geri dönüş dosyası bulundurun. Güncelleme öncesinde üretici duyurusunu, ilgili firmware ve runtime sürümünü inceleyin; değişikliği uygun test ortamında değerlendirin. Güncelleme hemen yapılamıyorsa geçici ağ kısıtlarını, sorumluyu ve kalıcı çözüm tarihini yazılı hale getirin.
SCADA erişimi ile kontrol yetkisini ayırın
SCADA ekranını görüntülemek, alarm onaylamak, set değeri değiştirmek ve kullanıcı yönetmek farklı yetkilerdir. Operatöre işinin gerektirdiği rolü verin; ortak yönetici hesabını günlük kullanım hesabı olarak kullanmayın. SCADA sunucusu kadar mühendislik istasyonu, veri tabanı, uzak masaüstü erişimi ve yedekleme sistemi de değerlendirmeye dahil edilmelidir. WAGO SCADA çözümlerini incelerken ekran ve raporlama ihtiyaçlarının yanında kullanıcı rolleri ve ağ mimarisini de proje gereksinimlerine ekleyin.
OPC UA, MQTT ve Modbus bağlantılarını ayrı değerlendirin
OPC UA güvenliği: Protokol; uygulama kimlik doğrulama, mesaj imzalama ve şifreleme mekanizmaları sunar. Güvenliğin devrede olması uç nokta, sertifika ve erişim ayarlarına bağlıdır. Desteklenen güncel güvenlik politikalarını seçin, güvenilen sertifikaları yönetin ve gizlilik gereken bağlantılarda uygun imzalama/şifreleme modunu kullanın. Ayrıntılar OPC Foundation güvenlik modelinde açıklanır.
MQTT güvenliği: Veri aktarımı için MQTT seçilmesi tek başına güvenli bağlantı kurulduğunu göstermez. TLS, sunucu kimliğinin doğrulanması, istemci kimlik bilgileri ve konu bazında yayınlama/abone olma yetkileri birlikte ele alınmalıdır. Örneğin enerji verisi gönderen bir cihazın kontrol komutu içeren bütün konulara abone olması gerekmeyebilir. OASIS MQTT standardı kimlik doğrulama, yetkilendirme ve güvenli iletişim seçeneklerini açıklar.
Modbus bağlantıları: Mevcut bir Modbus TCP bağlantısında kimlik doğrulama veya şifreleme olduğunu varsaymayın. Kullanılan uygulamanın güvenlik özelliklerini kontrol edin ve iletişimi gerekli ağ bölgesiyle sınırlandırın. Bir ağ geçidinin internete veri göndermesi, sahadaki bütün cihazların dışarıdan erişilebilir olmasını gerektirmez.
IEC 62443 nedir, endüstriyel siber güvenlikte ne işe yarar?
ISA/IEC 62443, endüstriyel otomasyon ve kontrol sistemleri güvenliğini farklı sorumluluklar üzerinden ele alan bir standart ailesidir. Tek bir ürünün özelliğiyle bütün tesisin güvenliğini eşitlemek yerine işletmeci, entegratör ve ürün üreticisinin görevlerini birlikte değerlendirmeye yardımcı olur. ISA’nın standart ailesi açıklamasında bu görevlerin ilişkisi ele alınır.
- IEC 62443-2-1: Tesis sahibi ve işletmecinin güvenlik programı.
- IEC 62443-3-2: Sistem tasarımı için risk değerlendirmesi, güvenlik bölgeleri ve bölgeler arası iletişim yolları.
- IEC 62443-3-3: Sistem düzeyindeki güvenlik gereksinimleri.
- IEC 62443-4-1: Güvenli ürün geliştirme yaşam döngüsü.
- IEC 62443-4-2: Bileşenlerin teknik güvenlik gereksinimleri.
Bir tedarikçinin IEC 62443-4-1 kapsamındaki geliştirme süreci sertifikası, kurulu tesisin tamamının sertifikalı olduğu veya her ürünün belirli bir güvenlik seviyesine sahip olduğu anlamına gelmez. Satın alma sırasında sertifikanın kapsamını, ürün/sürüm ilişkisini ve işletmeye düşen gereksinimleri ayrıca inceleyin.
WAGO CC100 Secure ile güvenlik odaklı otomasyon
WAGO’nun açık otomasyon yaklaşımında kontrol, veri toplama ve IT bağlantıları aynı projede buluşabilir. Güvenlik tasarımı, bu açıklığı kontrollü erişim ve yaşam döngüsü yönetimiyle tamamlamalıdır. Ürün seçimi sırasında “hangi protokoller destekleniyor?” sorusuyla birlikte “hangi bağlantıyı kim yönetecek ve nasıl güncel tutacak?” sorusunu da sorun.
CC100 Secure: Kompakt otomasyonda güvenliği cihaz seviyesine taşıyın
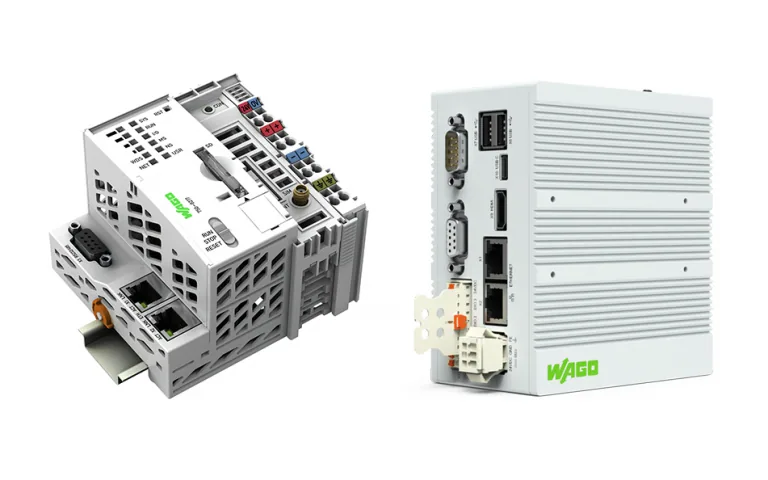
Kompakt bir kontrolör seçerken CC100 ailesindeki modelleri aynı güvenlik kapsamına sahip kabul etmeyin. CC100 Secure 751-9412, WAGO’nun güvenlik odaklı ürün seçeneklerinden biridir. CC100 Secure güvenlik ve fonksiyon kılavuzu, 751-9412 ve 751-9412/000-001 ürünleri için şu işlevleri açıklar:
- Kullanıcı ve rol yönetimi: Kişiye özel hesaplar, farklı yetkiler ve LDAP üzerinden kullanıcı yönetimi.
- Olay kayıtları: Yerel kayıtların ve harici log sunucusunun yapılandırılması.
- Sertifika ve güncelleme yönetimi: Sertifika deposu ile güncelleme paketlerinin imza ve sertifika kontrolleri.
- Ağ erişim denetimi: Güvenlik duvarı, IP/MAC filtreleri ve servislere göre arayüz kuralları.
- Korumalı haberleşme: IPsec bağlantılarının yapılandırılması.
WAGO, kılavuzdaki siber güvenlik koşulları sağlandığında bu ürünler için IEC 62443-4-2 uyumluluğu beyan eder. Geniş yetkili hesaplarla belirli değişikliklerin yapılması bu beyanın cihaz üzerinde geri alınamayan biçimde geçersizleşmesine neden olabilir. Bu nedenle devreye alma, kullanıcı yetkileri ve bakım işlemleri ilgili ürün ve firmware dokümanıyla birlikte yürütülmelidir.
Edge bağlantılarında uygulamaları da yönetin
Edge cihazı sahadan veri toplarken ek uygulamalar, kullanıcılar ve dış sistemlerle bağlantılar da devreye girer. WAGO, Edge cihazlar sayfasında IEC 62443-4-1 sertifikalı geliştirme süreçlerini açıklar. İşletme tarafında kurulan uygulamaların sürümlerini, yetkilerini, sertifikalarını ve dış bağlantılarını takip etmek gerekir. Mimari seçim için PLC ve Edge kontrolör karşılaştırmasını da inceleyebilirsiniz.
WAGO PSIRT duyurularını bakım sürecine dahil edin
WAGO Ürün Güvenliği Olay Müdahale Ekibi (PSIRT), ürün güvenliği duyurularını ve bildirim kanallarını sunar. Duyuruları tesis envanterindeki ürün ve sürümlerle eşleştirin. Etkilenen bir bileşen varsa üreticinin önerdiği önlemleri inceleyip uygulama ve doğrulama kaydı oluşturun. Güvenlik açığı bildirimi için resmi PSIRT kanalını; ürünün etkilenip etkilenmediği ve teknik uygulama soruları için WAGO destek kanallarını kullanın.
Yedekleme, izleme ve olay müdahalesi nasıl planlanır?
Bir yedeğin bulunması ile tesisi çalışır duruma geri getirebilmek farklı şeylerdir. NIST’in OT yedekleme rehberi, yedeklerin değişiklik yönetimine dahil edilmesini, düzenli oluşturulmasını, test edilmesini ve kurtarma tatbikatlarında değerlendirilmesini vurgular. PLC programı, HMI/SCADA projesi, ağ cihazı ayarları ve gereken yazılım bağımlılıkları için geri dönüş paketleri hazırlayın. Yedeklerin bir bölümünü üretim ağındaki aynı olaydan etkilenmeyecek şekilde ayırın.
İzleme için de önce tesise özgü normal davranışı tanımlayın. Yeni bir bakım bağlantısı, beklenmeyen kullanıcı girişi veya plan dışı program değişikliği kime bildirilecek? Kayıtlar nerede tutulacak? Farklı cihazların saatleri bir olayın sırasını anlamaya yeterli mi? Alarm üretilmesi kadar alarmın sahibi ve beklenen müdahale de belirli olmalıdır.
Olay anında kontrolörleri topluca yeniden başlatmak veya bütün ağı plansız biçimde kesmek fiziksel süreci etkileyebilir. Üretim, otomasyon ve IT ekipleriyle önceden hazırlanmış müdahale planını izleyin. Güvenli çalışma durumunu koruma, erişimi kontrollü sınırlama, kayıtları muhafaza etme ve doğrulanmış yedekten geri dönme kararlarının yetkililerini belirleyin.
Örnek senaryo: Enerji izleme ve uzaktan bakım yapan bir fabrika
Aşağıdaki senaryo bir mimari değerlendirme örneğidir; gerçekleşmiş bir WAGO müşteri projesi veya ölçülmüş performans sonucu değildir.
Bir fabrikanın enerji sayaçlarından veri topladığını, üretim ekranlarını SCADA’da izlediğini ve dış bakım ekibine zaman zaman PLC erişimi verdiğini düşünelim. Yönetim, enerji raporlarını ofisten görmek istiyor. Bu ihtiyaçları tek ve sınırsız bir ağ bağlantısıyla çözmek yerine üç ayrı veri akışı olarak ele alabiliriz:
- Saha verisi: Sayaçların yalnızca belirlenen veri toplama cihazıyla haberleşmesi; ilgili protokol ve hedeflerin kayıt altına alınması.
- Raporlama: İhtiyaç duyulan verinin kontrollü bir servis üzerinden raporlama katmanına aktarılması; ofis kullanıcısına PLC yönetim erişimi verilmemesi.
- Bakım: Onaylı kişinin MFA destekleyen erişim ağ geçidinden, belirli süreyle ve yalnızca ilgili hücreye bağlanması.
Projenin kabulünde şu soruları test edin: Raporlama bağlantısı kesilince yerel kontrol devam ediyor mu? Bakım yetkisi sona eren hesap yeniden bağlanabiliyor mu? Enerji verisini okuyabilen hesap set değerini değiştirebiliyor mu? Yedek proje, uygun test ortamında geri yüklenebiliyor mu? Bu sorular, cihaz listesinden daha somut bir güvenlik kabul planı oluşturur.
Endüstriyel tesisler için 90 günlük siber güvenlik uygulama planı
Aşağıdaki plan başlangıç için önerilen bir çalışma sırasıdır. Tesisin büyüklüğüne, risklerine ve bakım takvimine göre uyarlanmalıdır; 90 gün sonunda bütün risklerin kapanacağı anlamına gelmez.
- 01
İLK 30 GÜN
Önce görünür hale getirin
Varlıkları, dış erişimleri, bakım hesaplarını ve yedekleri belirleyin. Üretim ve IT sorumlularını eşleştirin.
Beklenen çıktıBaşlangıç envanteri, erişim listesi ve öncelikli risk kaydı.
- 02
31–60. GÜN
Erişimi düzenleyin
Kritik erişimleri sınırlandırın. Uzaktan bakım akışını düzenleyip ağ kurallarını kontrollü olarak test edin.
Beklenen çıktıOnaylı iletişim matrisi, bakım prosedürü ve değişiklik kayıtları.
- 03
61–90. GÜN
Geri dönüşü deneyin
Kritik bir sistemde geri yükleme testi ve masa başı olay tatbikatı yapın. Güvenlik duyurularının takibini düzenleyin.
Beklenen çıktıTest sonuçları, düzeltici işler ve sonraki gözden geçirme takvimi.
TESİSİNİZDE KONTROL EDİN
12 soruyla başlangıç değerlendirmesi
Mevcut durumu ekibinizle gözden geçirmek için kullanın. Bu liste bir denetimin veya risk analizinin yerine geçmez.
Endüstriyel siber güvenlik hakkında sık sorulan sorular
Endüstriyel siber güvenlik nedir?
Üretim ve altyapı süreçlerini yöneten cihaz, yazılım ve ağları siber tehditlere karşı koruma yaklaşımıdır. PLC ve SCADA güvenliğinin yanında hesap yönetimini, bakım erişimini, yedeklemeyi ve olay müdahalesini kapsar.
OT güvenliği ile IT güvenliği aynı mı?
Birçok güvenlik ilkesi ortaktır; uygulama koşulları farklıdır. OT ortamındaki bir müdahale fiziksel prosesi etkileyebileceği için üretim sürekliliği, emniyet ve cihaz uyumluluğu birlikte değerlendirilir.
PLC’yi siber saldırılardan korumak için nereden başlamalıyım?
Model ve sürüm envanterini çıkarın; erişim yollarını belirleyin; varsayılan hesapları, yönetim erişimini ve gereksiz servisleri kontrol edin. Yedekleme ve üretici güvenlik duyurusu takibini aynı planın parçası yapın.
VPN kullanmak fabrikayı tamamen korur mu?
Hayır. VPN güvenli iletişimin bir parçasıdır. Hesap doğrulaması, yetkilendirme, erişim kapsamı, bakım bilgisayarının güvenliği ve oturum kayıtları ayrıca yönetilmelidir.
SCADA sistemini internete açmak gerekir mi?
Uzaktan izleme ihtiyacı, SCADA yönetim arayüzünü doğrudan internete açmayı gerektirmez. Görüntüleme ve kontrol ihtiyaçlarını ayırıp uygun erişim ağ geçidi ve sınırlandırılmış yetkilerle bir mimari kurabilirsiniz.
IEC 62443 sertifikalı geliştirme süreci tüm tesisin güvenliğini garanti eder mi?
Hayır. Geliştirme süreci, bileşen ve sistem kapsamları farklıdır. Tesisin risk analizi, entegrasyonu, yapılandırması ve işletme süreçleri ayrıca değerlendirilir.
CC100 Secure ile standart CC100 aynı güvenlik kapsamına mı sahiptir?
Ürün ailesinin adından hareketle bütün modeller için aynı kapsam varsayılmamalıdır. CC100 Secure 751-9412 ve 751-9412/000-001 için ayrı güvenlik dokümantasyonu bulunur. Kullanıcı yönetimi, ağ kuralları ve uyumluluk koşulları ilgili ürün kodu ve firmware üzerinden incelenmelidir.
Küçük ve orta ölçekli fabrikalar da OT güvenliğine ihtiyaç duyar mı?
Evet. Başlangıç kapsamı tesisin boyutuna göre değişebilir. Kritik cihazların kaydı, kontrollü bakım erişimi, ağ ayrımı ve denenmiş yedekler için sorumlular belirlemek uygulanabilir bir ilk adımdır.
Güvenli otomasyon projenizin ilk adımını belirleyin
Yeni bir tesis, mevcut hattın modernizasyonu veya enerji izleme uygulaması planlarken kontrolör ve ağ seçimini güvenlik gereksinimleriyle birlikte yapın. Kullanılacak protokolleri, uzaktan bakım ihtiyacını, güncelleme sorumluluğunu ve kabul testlerini proje başında tanımlayın. WAGO kontrolörlerini inceleyin veya uygulamanızın ürün ve bağlantı gereksinimlerini görüşmek için WAGO Türkiye ile iletişime geçin.
Teknik kaynaklar
Bu rehberdeki ürün bilgileri WAGO’nun resmi sayfalarıyla, genel güvenlik yaklaşımı ise aşağıdaki kurum yayınlarıyla desteklenmiştir. Standartların tam metni ve ürüne özgü güvenlik dokümanları proje değerlendirmesinde ayrıca incelenmelidir.
- NIST SP 800-82 Rev. 3 — OT güvenliği rehberi
- CISA — OT varlık envanteri rehberi
- CISA — Öncelikli OT güvenlik önlemleri
- NIST SP 1339 — OT yedekleme rehberi
- ISA — ISA/IEC 62443 kapsamları ve sorumluluklar
- WAGO — CC100 Secure 751-9412
- WAGO — CC100 Secure güvenlik ve fonksiyon kılavuzu
- WAGO — PSIRT ve güvenlik duyuruları